

『グランド・セフト・オートVI』(Grand Theft Auto VI)の発売が迫るなか、PlayStation 5のハックコミュニティで、あるセキュリティ上の脆弱性を巡る騒動が勃発した。報道によると、ハッカーのJordyは生成AIを使ってPlayStation 5のシステムに存在する脆弱性を発見。企業とセキュリティ研究者の連携を仲介し、脆弱性の報告と報奨金制度を提供するプラットフォーム「HackerOne」を通じてソニーに問題を報告し、5万ドルの報奨金を獲得した。
しかし、この行動に一部の研究者やプレイヤーが反発。本来なら継続できた可能性のあるLinux移植計画に、早々と打撃を与えたと批判している。ソニーはHackerOneを通じて報奨金を用意し、脆弱性を事前に修正できるよう、研究者に非公開での報告を促している。
■ 「Hypervisor Bug」とは?
今回の脆弱性は「Hypervisor Bug」と呼ばれ、PlayStation 5のファームウェア13.60~14.00に関係するものだ。Hypervisor(ハイパーバイザー/仮想マシンモニター)とは、システムの実行環境やハードウェアリソース、セキュリティ上の分離機構を管理する基盤ソフトウェアを指す。Hypervisor Bugは、このレイヤーに存在するセキュリティ上の欠陥だ。悪用されれば、研究者が本体のセキュリティ制限を回避し、カーネルレベルのコードを実行する権限を取得できる可能性がある。これにより、本来はサポートされていないLinux OSをPlayStation 5上で動作させることも可能になる。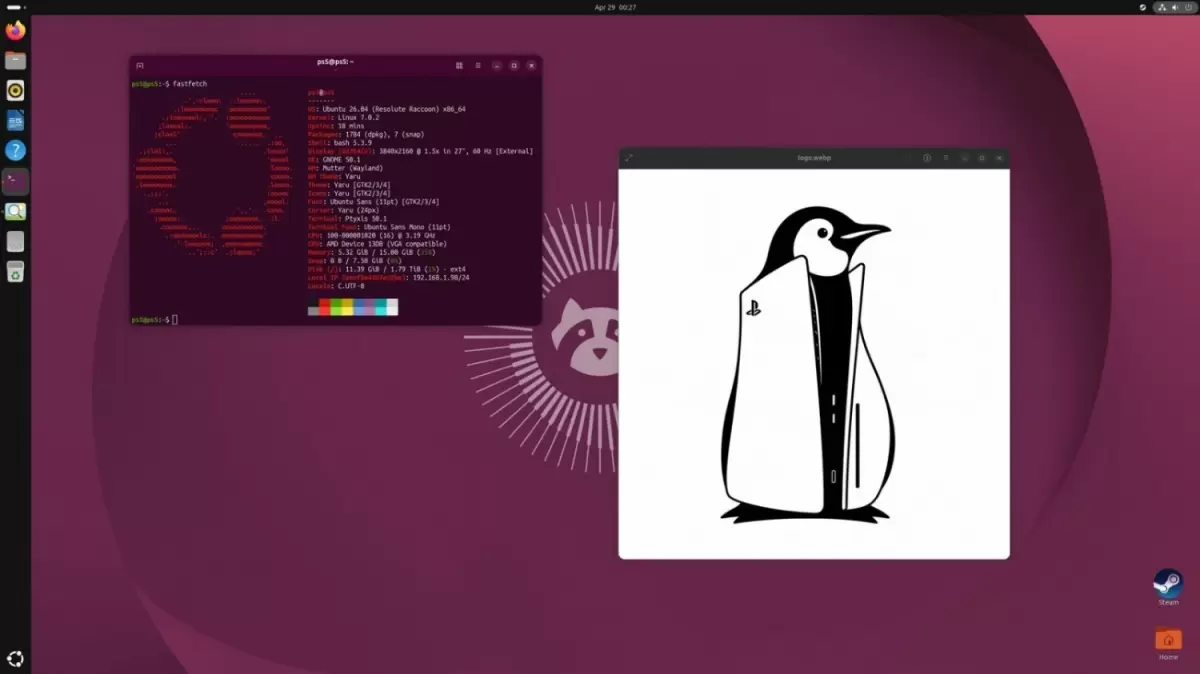
Googleのセキュリティエンジニアで、theflow0の名でも知られるAndy Nguyenは、同じ脆弱性を以前から発見しており、PlayStation 5上でLinuxを動作させる方法を数カ月にわたって研究していたという。2026年3月には、その成果をすでに公開。2027年にはPlayStation 5 Proへの対応を完了させ、正式にリリースする予定だった。しかし、脆弱性が予定より早く報告されたことで開発計画は大きな影響を受け、NguyenはPlayStation 5のハックコミュニティから離れ、PlayStation 5向けLinuxに関するすべての研究を打ち切る決断を下した。
「膨大な労力と何カ月もの時間をつぎ込んだ。それが今、すべて水の泡になった」。Nguyenは、かつては専門知識を持つ研究者が集まっていたコミュニティに、今では大規模言語モデルに頼って脆弱性を見つけ、自分が利用しているエクスプロイト技術すら理解していない者が現れていると批判した。
■ ハッカーのJordyはなぜソニーに報告した?5万ドルの報奨金でコミュニティが分裂
JordyはIGNのインタビューでAIを使ったことを認める一方、脆弱性は独自に発見したものだと強調している。当初、両者はしばらく報告を見送ることで合意していたが、別の研究者も同じ問題を発見したため、いずれ公になるのは避けられないと判断したという。
「自分ともう一人が大規模言語モデルを使って見つけられたのなら、当然ほかの誰かにも見つけられる」。そう考えたJordyは、ソニーに先んじて報告書を提出することを決めた。Andy Nguyenの指導を受けて脆弱性を発見したとの疑惑は否定。報告するタイミングを巡って意見は対立したものの、セキュリティ分野におけるNguyenの貢献は今も尊重していると語った。
▼Andy Nguyen(@theflow0)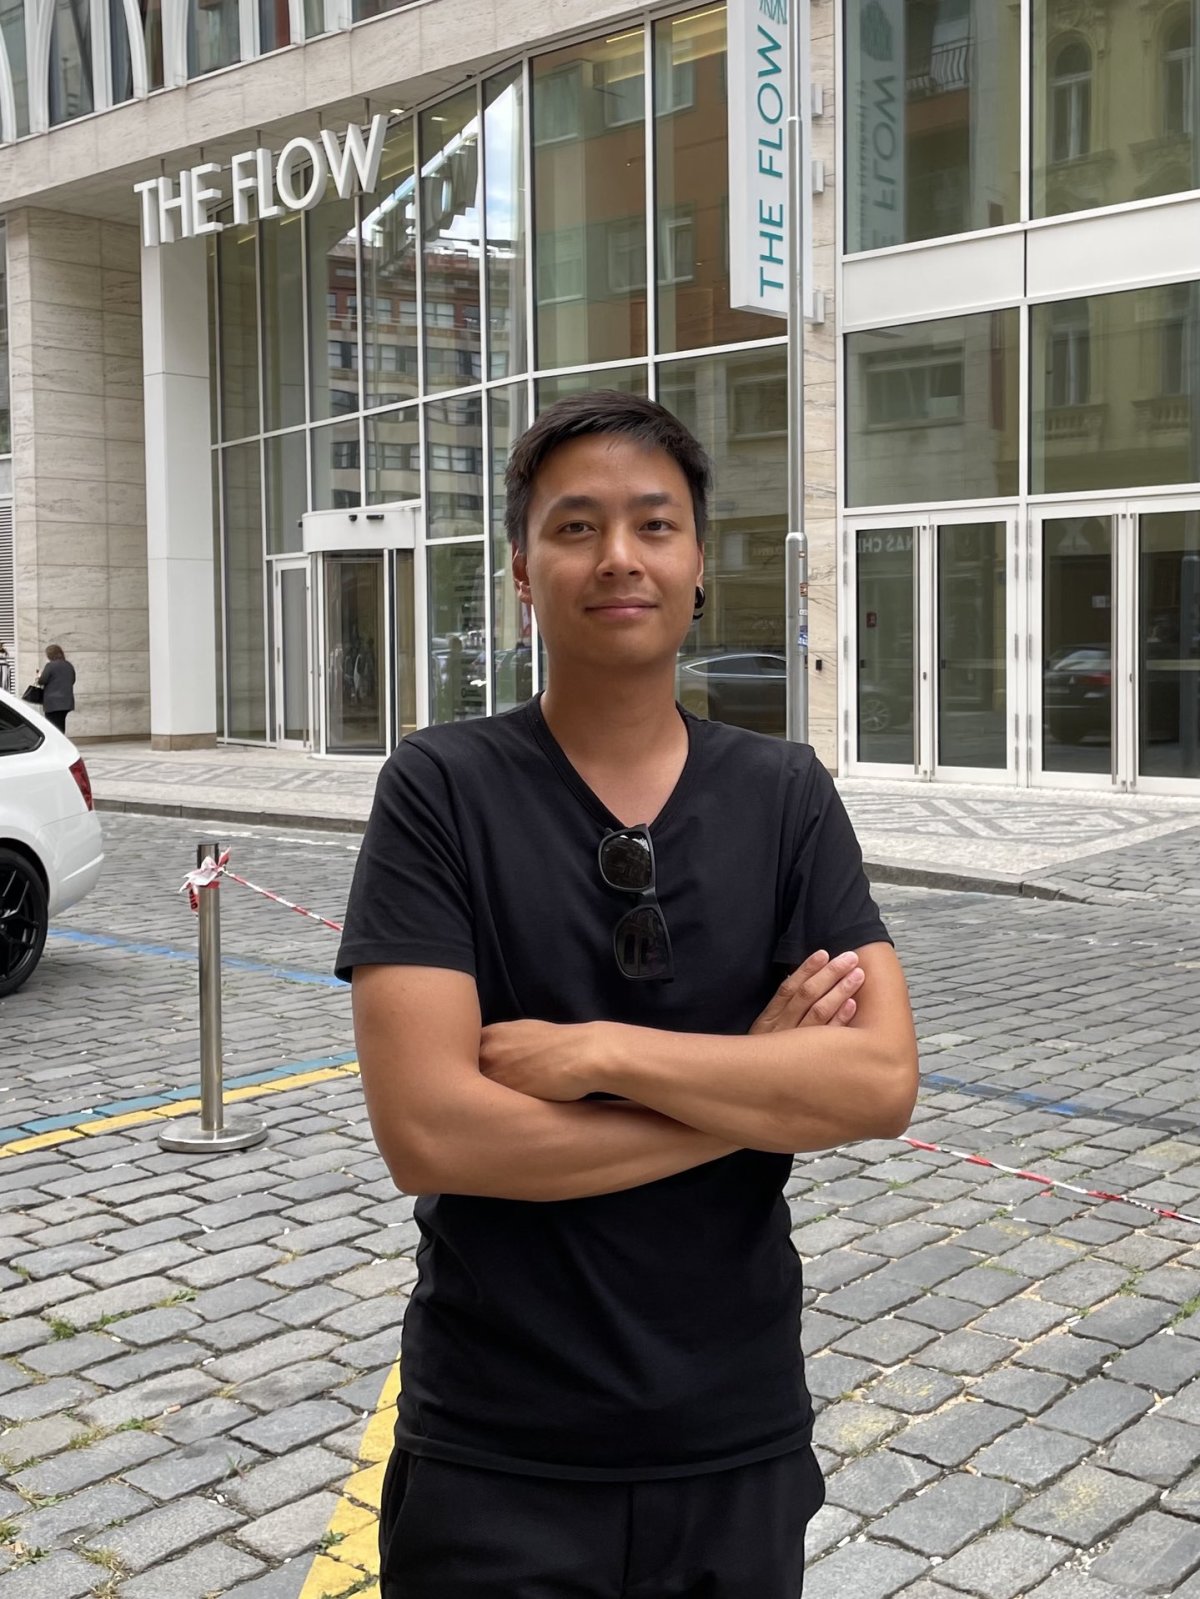
▼Andy Nguyenは2026年3月、PlayStation 5向けLinuxの研究成果を公開。PlayStation 5上でLinux OSを動作させ、レイトレーシングを有効にした『GTA V エンハンスト』の実行にも成功した
Jordyは報奨金のスクリーンショットを公開した際、「少なくとも、この金があれば『GTA』は買えると思う」と投稿。これが火に油を注ぐ結果となった。コミュニティを裏切ったとの批判に対しては、「まるで俺がテロリストか何かみたいな言い方だな?」と反論している。
一方で、正規の脆弱性報奨金を受け取ったJordyを擁護する声もある。5万ドルは一般人にとって、人生を変え得るほどの金額だという意見だ。報道では、Jordyの母親が末期の病を患っていることにも触れられており、報奨金があれば、家族と過ごし、介護するための時間を増やせるという。
■ なぜ『GTA VI』が関係する?プレイヤーが望んだPlayStation 5のデュアルブート環境
今回の騒動が『GTA VI』にまで波及したのは、一部のプレイヤーがPlayStation 5でLinuxとソニー純正システムをデュアルブートできる環境を望んでいたためだ。普段は研究や自作ソフトの利用に活用しながら、公式ゲームも通常どおり購入して遊べるようにする狙いがあった。
ハックコミュニティのmadwax0rによると、『GTA VI』の発売後まで報告を待てば、プレイヤーはゲームに必要なファームウェアへ更新した後も、未修正の脆弱性を利用してLinuxを起動できた可能性がある。しかし、ソニーが事前に修正できる状況となった今、プレイヤーはLinux環境を維持するか、システムを更新して新作を遊ぶかの二択を迫られる恐れがある。
注意すべきなのは、Linuxの移植が海賊版ゲームの利用に直結するわけではないことだ。PlayStation 5をより幅広い用途に活用したいだけの研究者もいる。一方、カーネルの脆弱性が別の人物に悪用され、ゲームの保護機構を突破する手段となる可能性もある。そのため、ソニーとしてはプラットフォームとゲームパブリッシャー双方のセキュリティを考慮せざるを得ない。
■ AIが脆弱性研究の生態系を変える ソニーとハックコミュニティの攻防は続く
今回の騒動について、madwax0rはAI技術の普及が対立を激化させた最大の要因だとみている。かつてHypervisorの脆弱性は極めて珍しく、研究者が発見したセキュリティ上の欠陥を長期間非公開にしておくこともできた。しかし、大規模言語モデルがシステムコードの解析に使われるようになった今、複数の研究者が短期間のうちに同じ脆弱性を相次いで発見する可能性がある。
この変化によって、脆弱性の報告とコミュニティ内での共有を巡る対立も、さらに先鋭化している。ハック手法を温存したい研究者にとっては、いつ別の誰かが同じ脆弱性を発見し、公式へ報告してもおかしくない。一方、企業にとっても、AIはセキュリティ上の問題をより早く発見し、修正するための技術になり得る。
ソニーは最近、PlayStation 5のファームウェアを再び更新し、ハックにつながり得る経路を引き続き封じている。セキュリティ研究者のEric Parkerは、今後も別の脆弱性が発見される可能性があると指摘。このゲーム機を巡るセキュリティ攻防は、まだ終わっていないという。
AIによって脆弱性を探す技術的ハードルが下がりつつあるなか、今後さらに多くの研究者が同様のツールを使ってPlayStation 5のセキュリティ上の欠陥を発見するのか。そして、ソニーが関連する問題を迅速に修正できるのか。今後の動向が注目される。
via: IGN